issuer=DigiCert chain: leaf → intermediate → root OCSP good
nordvik.example SPF ~all 10 lookups
Baklyset Assurance · Sikkerheten deres, sett utenfra
Alt dere har på nett. Også det dere har glemt.
Domener, sertifikater, e-post og leverandører er det første andre ser av dere, og det første en angriper prøver. Vi finner det, følger med hver dag og sier hva dere bør fikse først. Det er overvåking av ekstern angrepsflate (EASM): oversikt, ikke sårbarhetsskanning.
De fleste har flere domener og tjenester på nett enn noen egentlig har oversikt over. Mye av det ble satt opp for flere år siden, gjerne av noen som har sluttet, til et formål ingen helt husker.
Før noen prøver et eneste passord, ser de på det dere har liggende ute: et glemt underdomene, et utløpt sertifikat, e-post som kan sendes i deres navn, en adminside som aldri skulle vært åpen for hele verden.
Et domene utløper en tirsdag. Et sertifikat går ut en lørdag kveld, selvsagt. En skytjeneste slettes mens DNS-oppføringen fortsatt peker dit, og noen andre tar over navnet. Slikt venter ikke på neste revisjon.
art. 21(2)(e) answer=yes scan: 5 of 20 checks failing
Loven krever dokumentasjon.
Digitalsikkerhetsloven krever at de den gjelder for, har kontroll på risikoen, også den som ligger hos leverandørene, og kan vise det. NIS2 er ennå ikke norsk lov, men er ventet og omfatter langt flere. Et regneark med gode intensjoner, sist oppdatert i fjor, er ikke dokumentasjon.
Hva dere får
Ett oppdatert bilde, og én liste over hva som må gjøres
selector1._domainkey.nordvik.example DKIM 2048-bit ok
Alt dere har på nett, vurdert etter hva det brukes til
Alle domener og underdomener: hva de brukes til, hvem som eier dem og hva de faktisk gjør. Over 50 sjekker dekker e-postsikkerhet, sertifikater og TLS, DNSSEC, åpne soneoverføringer, registrarlås og utløp, overtakelsesrisiko, interne servernavn i offentlig DNS og utdatert programvare. En kundeportal og et domene som bare videresender, måles ikke med samme målestokk.
Vi leter løpende etter domener dere har mistet av syne, i sertifikatlogger, passiv DNS og nettarkiver. Dere ser hva vi fant og hvorfor, og bestemmer selv hva som skal med. Ingenting legges til eller skannes før dere har sagt ja.
do first nordvik-bolig-utleie.example registration expiring high
Det viktigste først
Hvert funn forteller hva vi så, hvorfor det betyr noe og hvilken oppføring eller innstilling som må endres. Arbeidslisten (Priorities) er ukens liste. Øverst står det som haster: domenet som snart går ut, navnet noen andre kan ta over, passordet som ligger åpent i en nettside. Så kommer forespørslene som er på overtid, og det som er mest verdt å ta etterpå.
to: drift@fjordnett.example 5 changes due 2026-11-16
Endringsforespørsler som havner hos riktig leverandør
Det meste skal fikses av noen andre: DNS-leverandøren, registraren, e-postplattformen eller webbyrået. Under endringsforespørsler (Change requests) samles funnene per leverandør, med stegene, hva som kan gå galt og hvordan endringen rulles tilbake. Skriv inn adressen og trykk Send. Forespørselen går med PDF, svarene kommer til dere, og tjenesten følger opp mot fristen dere satte. Purring tar ett klikk.
*.nordvik.example SAN ×11 issuer=DigiCert renewal=manual
Alle sertifikater på ett sted
Hvor hvert sertifikat er i bruk, hvilke domener det dekker, hvor langt et wildcard rekker, når det går ut og om utstederen har trukket det tilbake. Sertifikater som fornyes manuelt, varsles tidligere enn de automatiske, fordi de trenger både en person og en bestilling. Dere ser også sertifikater utstedt i deres navn av en utsteder dere ikke bruker.
Selskapene dere er avhengige av for e-post, hosting, CDN, skytjenester og sertifikater, lest rett ut av deres egne offentlige oppføringer. For hver leverandør ser dere hvilket land den er etablert i, om amerikansk lov kan nå dataene, hvilke domener den drifter for dere og hva som står åpent der. Et godt sted å begynne på leverandør- og overføringsvurderingene.
nis2 art. 21(2) self-assessment: 20 of 39 answered
NIS2 og NSMs grunnprinsipper, klare for revisor
De ti tiltakene i NIS2 artikkel 21(2), hvert av dem med det vi ser utenfra som dokumentasjon. 39 spørsmål tar dere gjennom det bare dere kan svare på: hvem som har ansvaret, hvordan det gjøres og hvilket dokument som viser det. Der svarene og funnene ikke stemmer overens, ser dere det før revisor gjør. NSMs grunnprinsipper for IKT-sikkerhet fungerer på samme måte, og begge kan eksporteres som redigerbar Word-rapport med ett klikk.
2026-10-17 02:00 UTC 121 fixed · 20 new · 3 do first
Varsler som blir lest, og fremgang dere kan vise
Én oppsummering per skanning, og bare når noe er nytt eller har en frist. På e-post, i Teams eller i Slack. Hver eier får sine egne domener, sikkerhetsteamet får alt. Dere ser hva som er fikset og hva som er nytt, hvor lenge hvert problem har stått åpent og utviklingen uke for uke. Hver beslutning havner i en revisjonslogg dere kan laste ned.
breach lookup domain=nordvik.example person=ingen
Lekkede innlogginger og eksponering
Om domenene deres dukker opp i kjente datalekkasjer, og hvor mange infiserte maskiner med lagrede innlogginger til tjenestene deres som ligger i logger fra passordstjelende skadevare (infostealer). Vi søker bare på domenet, aldri på personer. Dere ser også hvilke e-postadresser nettsidene deres legger ut, og egne IP-områder med åpne porter og kjente sårbarheter som allerede står i offentlige registre. Vi slår dem opp, vi skanner dem ikke.
Slik ser det ut
En kort omvisning
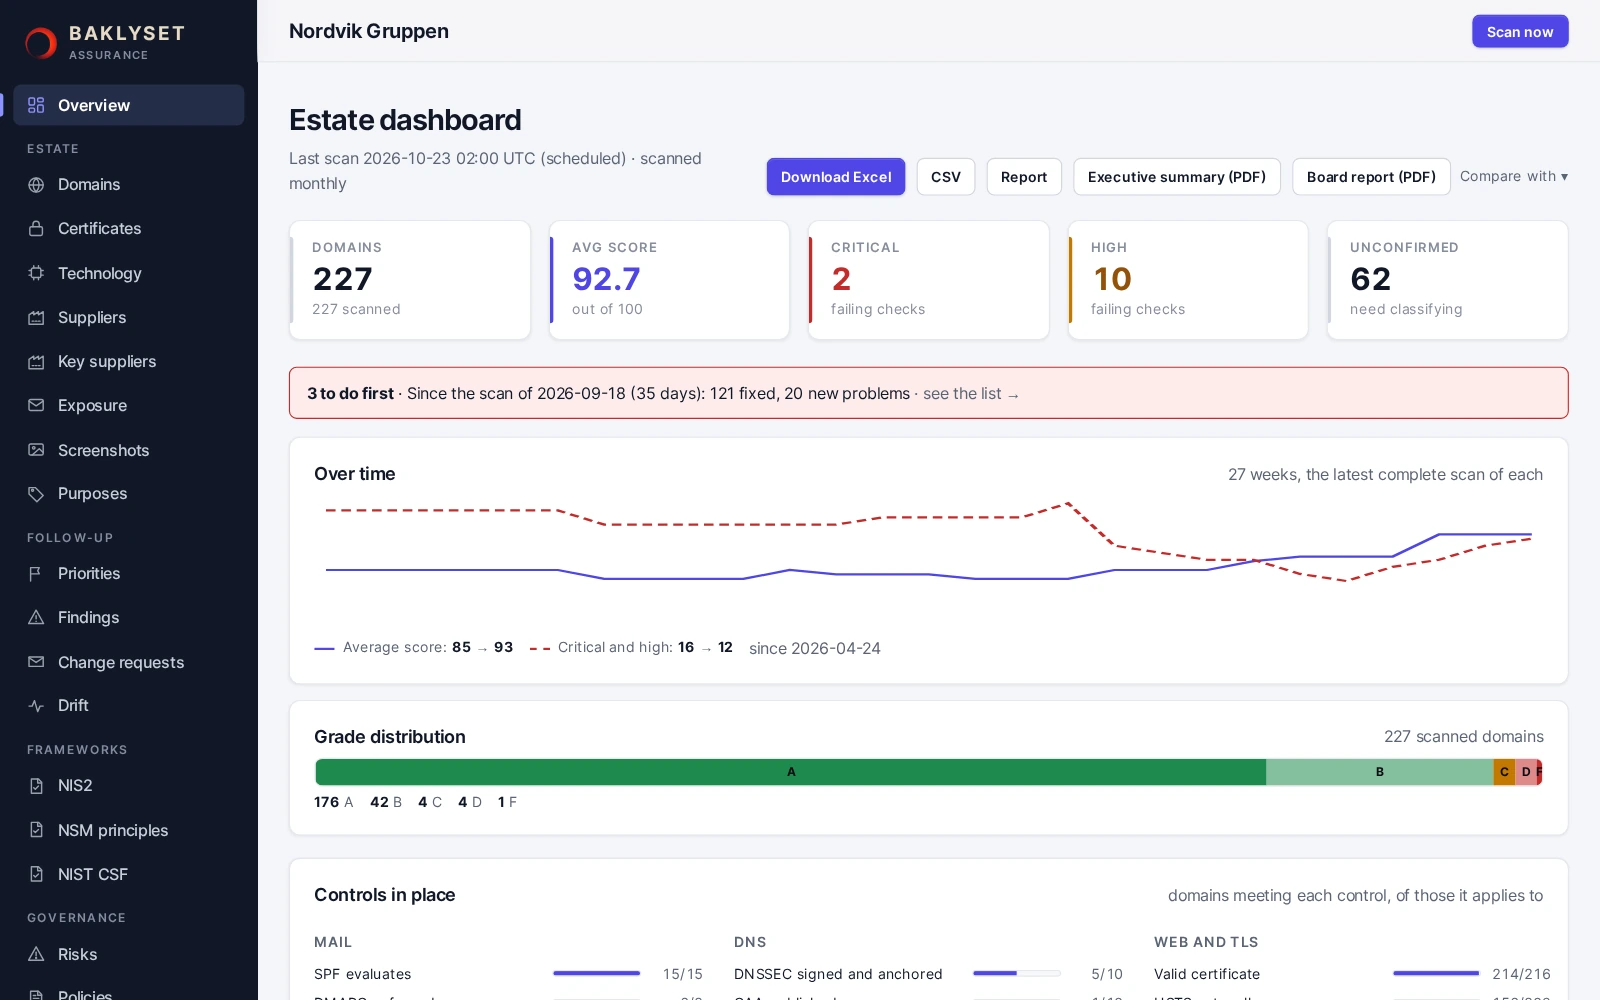
Skjermbildene er fra demonstrasjonen: et oppdiktet konsern med 227 domener og seks måneders historikk. Produktet er på engelsk, så de norske navnene står først og produktets egne i parentes.
01
Oversikten (Overview)
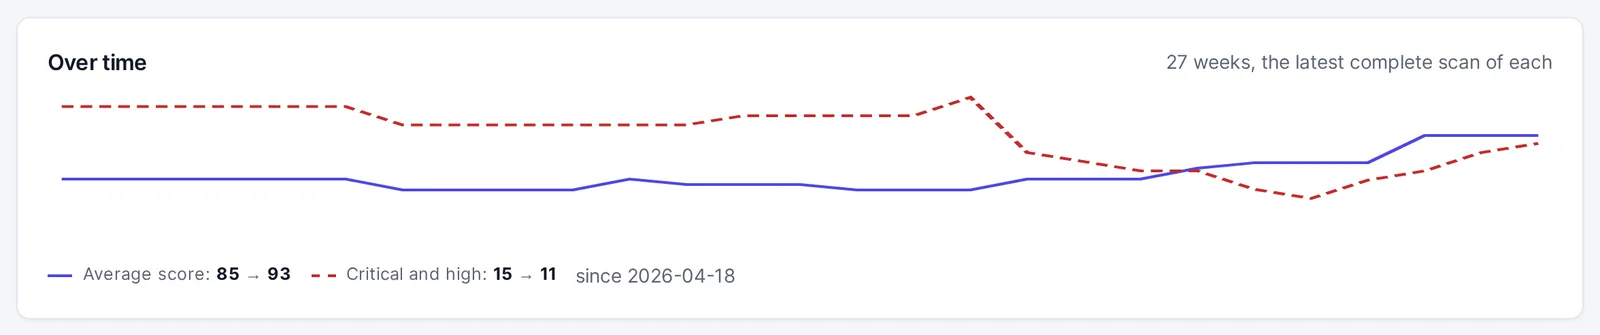
Poengsum for hele porteføljen, utviklingen uke for uke og det som snart går ut. Én side å vise ledelsen.
(åpne større bilde)FIG. 01 Gjennomsnittlig poengsum fra 85 til 93 og færre alvorlige funn på et halvt år.
02
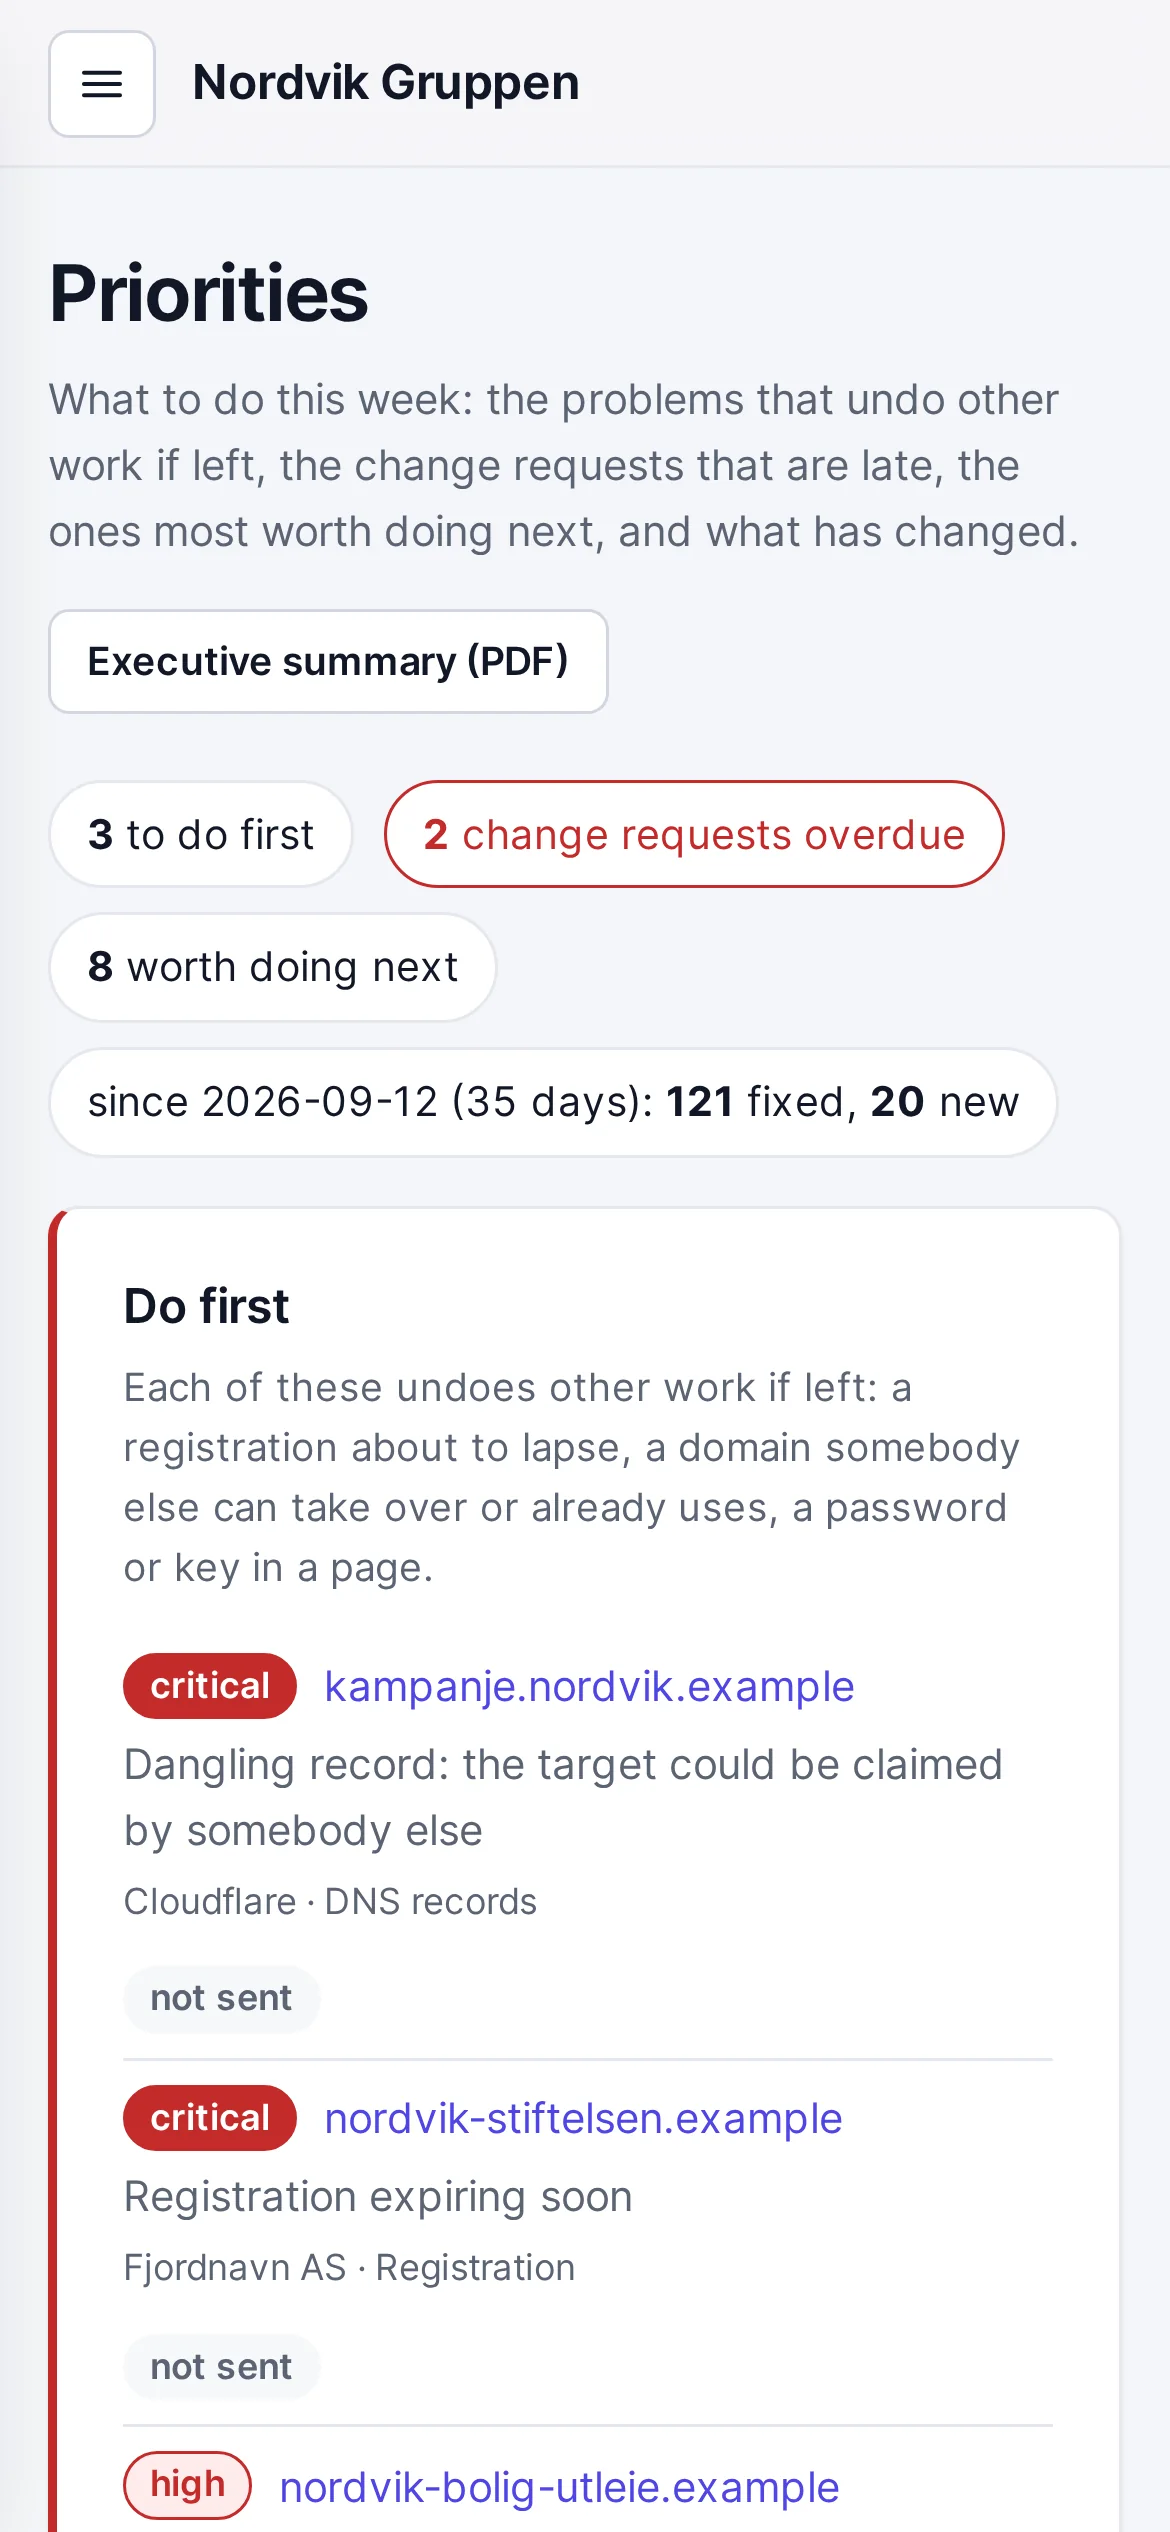
Ukens arbeidsliste (Priorities)
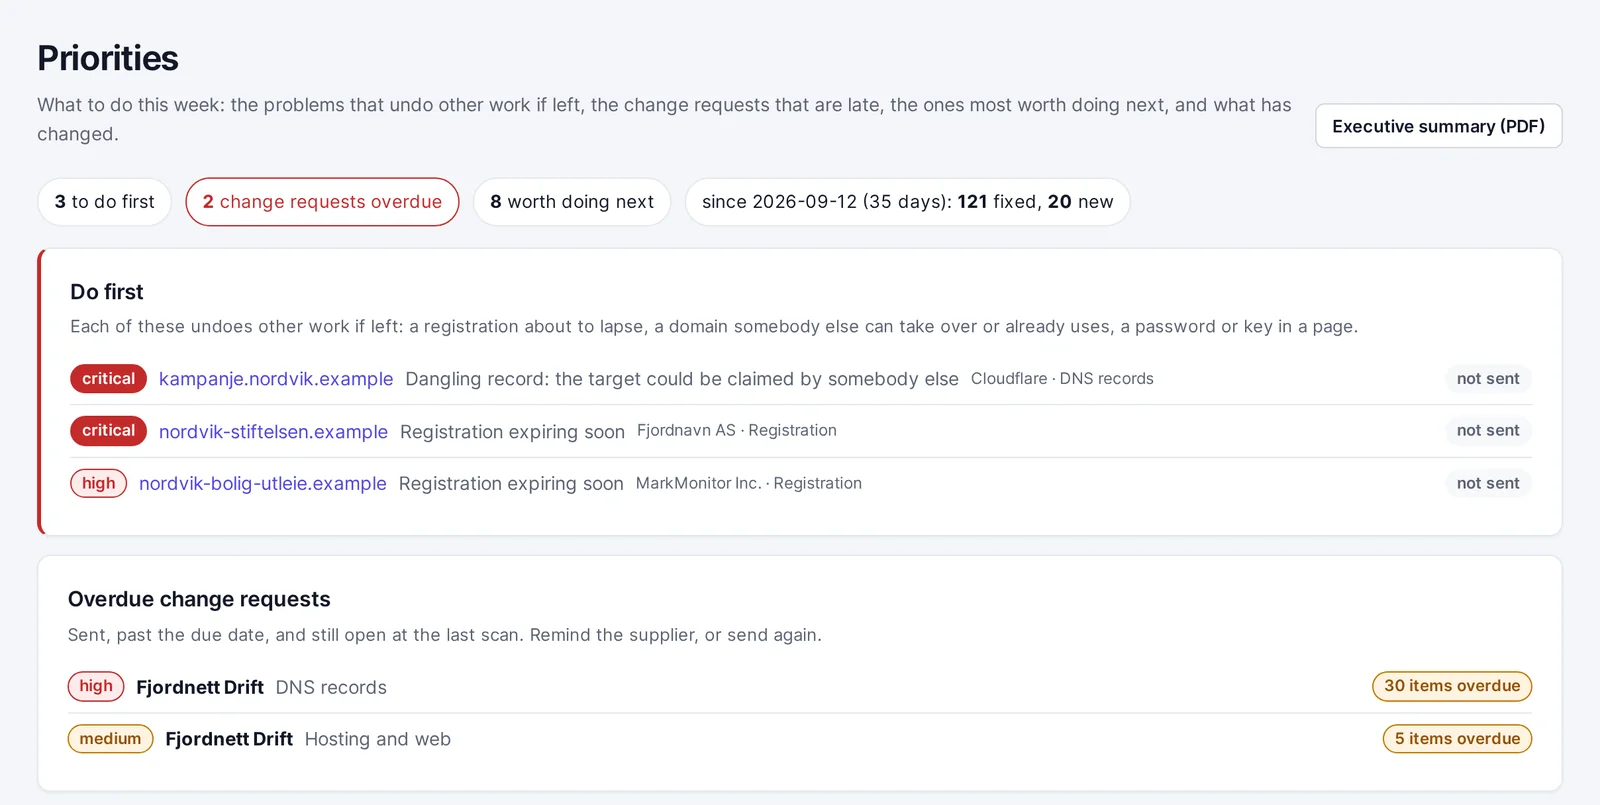
Det som haster mest, står øverst, med status på hvert punkt: ikke sendt, sendt med frist, eller så og så mange dager på overtid. Under ligger forespørslene som har gått over fristen.
(åpne større bilde)FIG. 02 Hva som må gjøres denne uken, og hvilke endringsforespørsler som er på overtid.
03
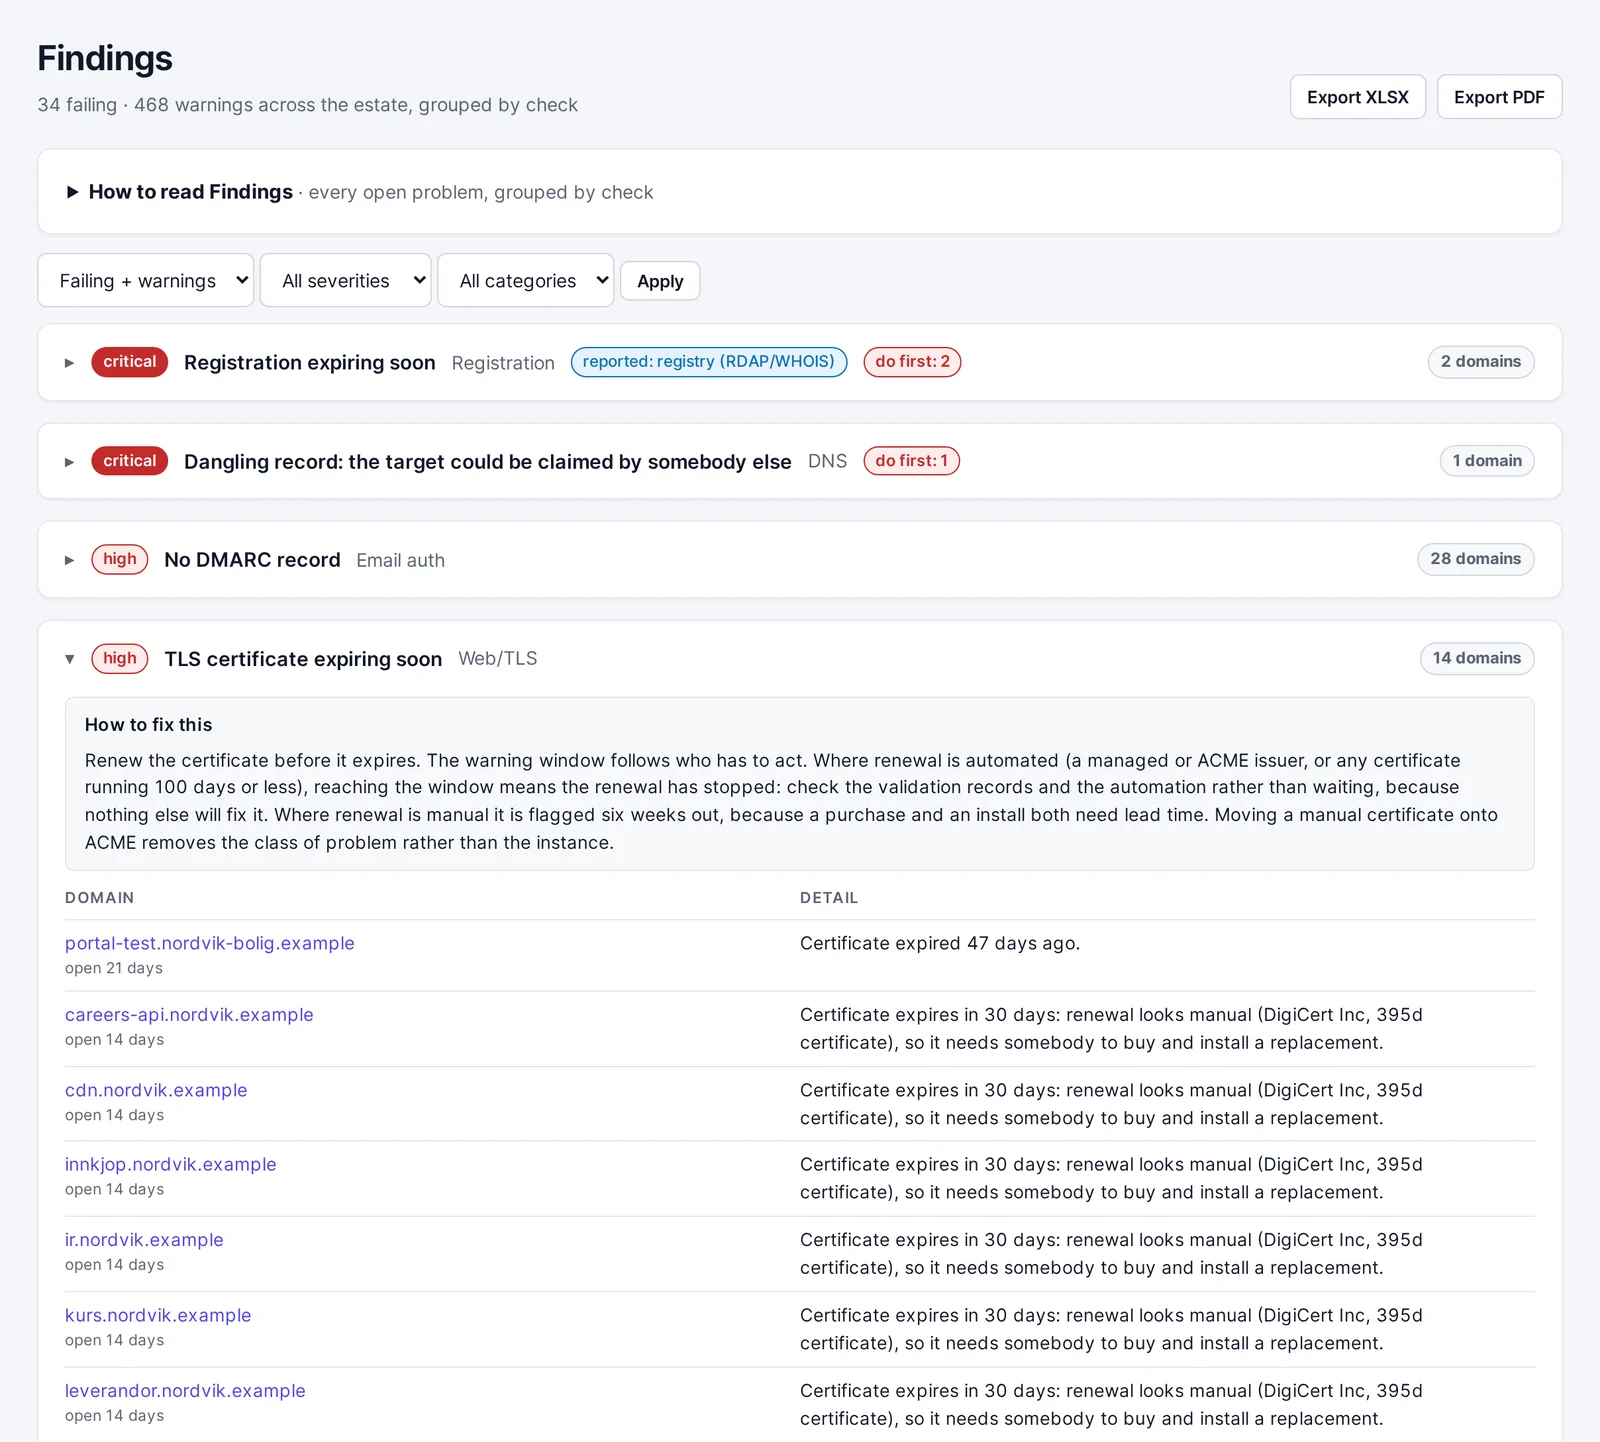
Funnene (Findings)
Åpne et funn og se hva vi så, hvorfor det betyr noe og hva som må endres. Like funn samles, så 28 domener uten DMARC blir én oppgave, ikke 28.
(åpne større bilde)FIG. 03 Ett funn, én forklaring på hvordan det rettes, og alle domenene det gjelder.
04
Endringsforespørsler (Change requests)
Én e-post per leverandør, ferdig skrevet og med PDF. Neste skanning viser om jobben er gjort.
FIG. 04 Én forespørsel per leverandør, ferdig skrevet.
05
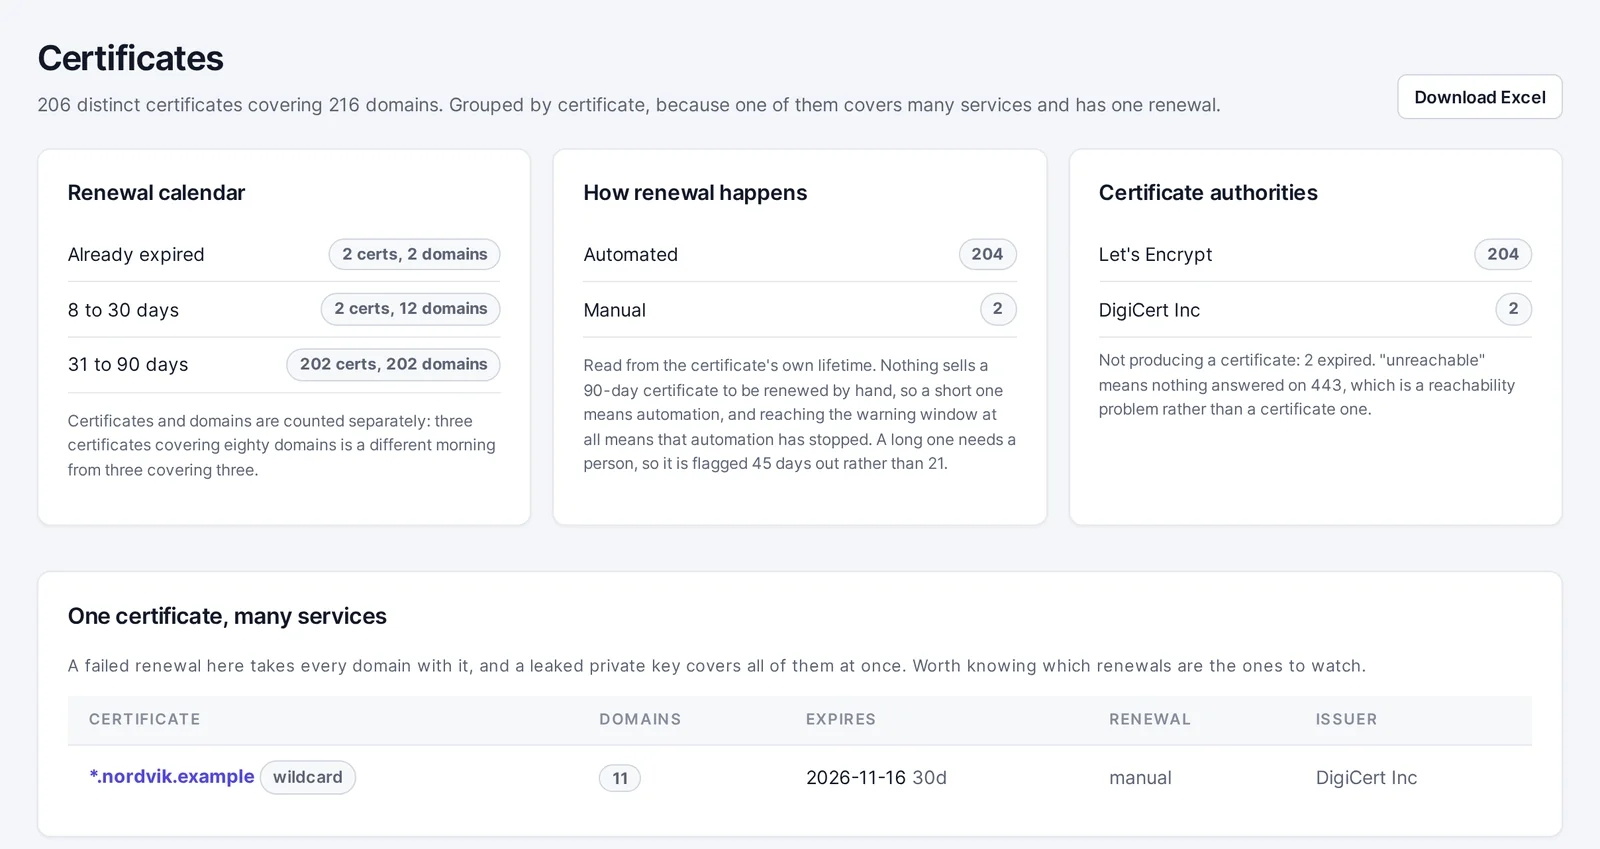
Sertifikatene (Certificates)
Alle sertifikater med antall dager igjen, om de fornyes automatisk eller for hånd, og hvor hvert av dem er installert. De manuelle varsles tidligere.
(åpne større bilde)FIG. 05 Alle sertifikater på ett sted, med fornyelseskalender og manuelle fornyelser markert.
06
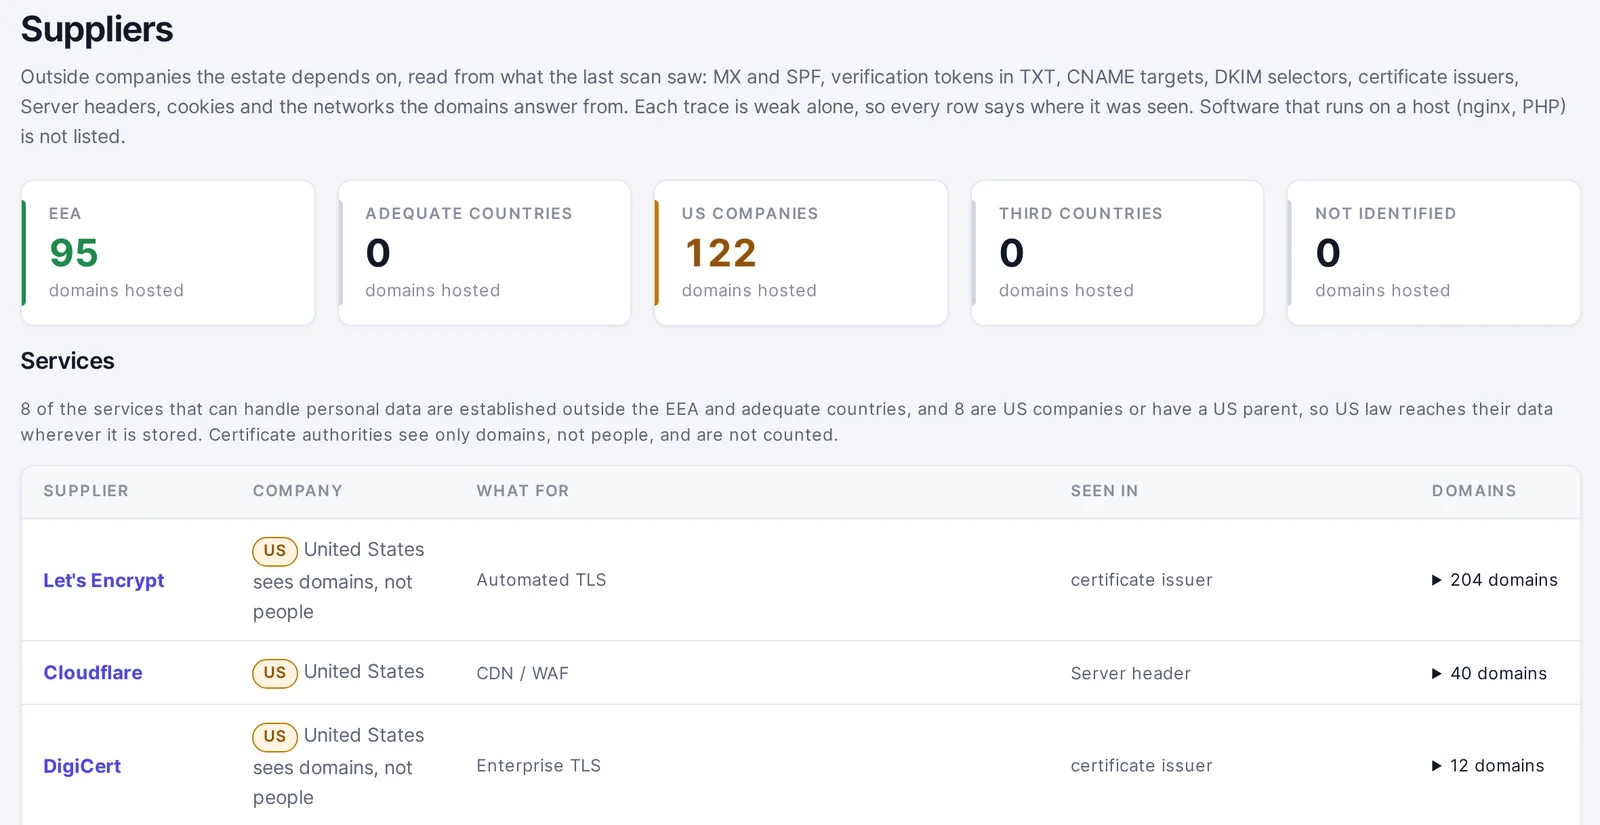
Leverandørene (Suppliers)
Hvem dere er avhengige av, hvor de er etablert og om amerikansk lov kan nå dataene. Hver leverandør har sin egen side med domenene den drifter for dere.
(åpne større bilde)FIG. 06 Hvilke leverandører domenene avhenger av, og hvilket lands lover som gjelder.
Mange verktøy gjør noen få sjekker utenfra om til en grønn hake og ordet «compliant». Det gjør ikke vi. En sjekk som feiler, tyder på et hull. En sjekk som går gjennom, betyr bare at vi ikke ser noe hull utenfra. Dere får funn dere kan stå for når revisor spør. Det er et verktøy for oversikt og orden, ikke en erstatning for sårbarhetsskanning eller penetrasjonstester.
dmarc_enforced FAIL evidence="p=none"
Færre falske alarmer
En brannmur eller WAF kan stenge ute alt som ligner en skanner, også oss. Vi prøver ikke å komme rundt den. Dere får beskjed om sperren i stedet for en karakter, for det vi ser bak en sperre, er sjelden det nettstedet egentlig viser. Et tidsavbrudd er «kunne ikke avgjøre», ikke «nede». Og en DNS-oppføring hvem som helst kan ta over, holdes adskilt fra en gammel som ingen kan bruke.
Ingenting å installere, ingenting som kan gå i stykker
Alt observeres utenfra, slik en angriper ser dere. Vi har ingen passord, ingen tilgang til DNS eller registrar, og vi endrer ingenting. Grundigere tester, som å lete etter åpne stier og porter, er skrudd av til dere selv slår dem på. Det står i databehandleravtalen.
credentials=0 dns_write=none registrar=none
Bygget for å tåle angrep
Et sikkerhetsverktøy leser det angripere kontrollerer: nettsider, sertifikater og DNS. Vårt behandler alt det som fiendtlig. Skanneren kobler seg aldri til interne adresser, leser bare en begrenset mengde av hvert svar, og tar skjermbilder i en nettleser som ikke slipper til dataene deres.
connect 10.0.0.12:443 refused: private address
Hver kunde for seg, i Norge og EØS
Hver kunde har sin egen instans: egen database, egen prosess, egen innlogging. Data lagres i Norge, og e-post sendes fra Frankrike. Unntaket er de valgfrie KI-funksjonene: de er av til dere slår dem på, og da sendes utdrag til Anthropic (Claude) og leverandørnavn til Brave Search i USA. Alle logger inn med passnøkkel (passkey) eller tofaktor, eller med virksomhetens egen pålogging etter avtale. Alt sikkerhetskopieres hver natt til et annet sted.
instance=nordvik own db · own process · own sign-in
Laget av folk som gjør revisjoner
Sjekkene er de samme som Baklyset bruker i eksterne sikkerhetsrevisjoner for kunder. Forskjellen er at de nå kjører hver dag, ikke bare når revisor kommer.
nightly watch 02:00 UTC · full scan monthly
Hvem det er for
For dem som må ha oversikten
Sikkerhets- og IT-ledere som trenger ett oppdatert bilde av alt som er synlig utenfra, og en liste over hva som skal fikses først.
Virksomheter under digitalsikkerhetsloven, de som forbereder seg på NIS2 og de som rapporterer mot NSMs grunnprinsipper, som trenger dokumentasjon, ikke bare retningslinjer.
Konsern med mange merkevarer, land eller oppkjøp, der domenene for lengst er blitt flere enn noen klarer å holde styr på.
Ledelse og styre som vil ha én side i klartekst og utviklingen over tid, ikke et øyeblikksbilde.
Konsulenter og revisorer som vil ha løpende dokumentasjon mellom oppdragene.
Slik kommer dere i gang
Tre steg
1
Send oss domenelisten
Vi går gjennom den sammen og bekrefter at domenene faktisk er deres. Dere får personlige brukerkontoer, hver med akkurat den tilgangen personen trenger.
2
Første oversikt innen et døgn
Alle domener er sjekket, glemte domener er foreslått, leverandørene er kartlagt og funnene sortert etter hva som haster.
3
Deretter hver dag
Nattevakt på alt som har en dato, full skanning hver måned, varsel når noe trenger et menneske, og en utvikling dere kan rapportere på.
Spørsmål og svar
Det folk pleier å spørre om
Trenger dere tilgang til systemene våre?
Nei. Alt leses fra det domenene deres allerede legger ut på internett. Vi har ingen passord og ingen tilgang til DNS, registrar eller interne systemer. Og vi vil helst ha det sånn.
Forstyrrer det driften?
Ikke mer enn en vanlig besøkende gjør. Som standard får hvert domene noen DNS-oppslag, noen få TLS-tilkoblinger og en håndfull vanlige nettforespørsler. Ingenting sendes inn, ingen logger inn, ingenting gjettes. Forespørslene kommer fra en fast adresse og sier hvem de kommer fra, så driftsfolkene kjenner dem igjen.
Sier det om vi oppfyller NIS2?
Nei. Og vær skeptisk til alt som påstår det på grunnlag av en sjekk utenfra. Vi viser hva det eksterne bildet dokumenterer, samler det bare dere kan svare på, og gjør hull og motsigelser synlige. Så kan dere dokumentere arbeidet overfor tilsyn og revisor.
Hvor ligger dataene?
I Norge, i en egen instans per kunde. E-postvarsler og endringsforespørsler sendes via en e-posttjeneste i Frankrike (Scaleway). Kundedata holdes dermed i Norge og EØS. Det står i databehandleravtalen, sammen med alle tjenestene vi gjør oppslag mot. Dere får databehandleravtale og en beskrivelse av sikkerhetstiltakene våre, inkludert det som ikke er på plass ennå.
Bruker dere KI?
Bare hvis dere vil. Funksjonene som bruker KI, er av til dere slår dem på i innstillingene, og da sendes utdrag til Anthropic (Claude) i USA. Alt fungerer uten: funn, prioriteringer, sammendrag og rapporter skriver tjenesten selv.
Er dette EASM?
Ja. EASM, overvåking av ekstern angrepsflate, handler om det dere har synlig på internett: domener, sertifikater, e-post, DNS og leverandører. Det følger vi med på hver dag. Det er ikke sårbarhetsskanning eller en penetrasjonstest. Vi tester ikke systemene deres for sårbarheter og prøver ikke å komme inn.
Erstatter dette en sårbarhetsskanner?
Nei. Dette gir oversikt over alt dere har på nett og hva som bør ryddes, sett utenfra. Det tester ikke systemene deres innenfra, og finner ikke sårbarheter i programvare slik en sårbarhetsskanner eller en pentest gjør. Bruk det sammen med dem, ikke i stedet.
Tester dere aktivt mot systemene våre?
Ikke uten avtale. Søk etter stier som ikke skulle vært offentlige, og en test av noen få administrasjons- og databaseporter, er av som standard og slås på først når dere har sagt ja skriftlig. Og nei, det er ikke en penetrasjonstest: ingenting utnyttes, og ingen logger inn.
Kan vi se det først?
Ja, selvsagt. Demonstrasjonen kjører hele produktet på et oppdiktet konsern med 227 domener og seks måneders historikk. Ta kontakt, så viser vi den fram.
Hva koster det?
Ta kontakt, så finner vi ut av det sammen.
Se virksomheten slik andre ser den
Send oss en e-post med hoveddomenet deres, så tar vi det derfra. Dere trenger verken gi oss tilgang til noe eller installere noe.